Caso Revolut: saiba como um e-mail “oficial” driblou a segurança de uma fintech bilionária
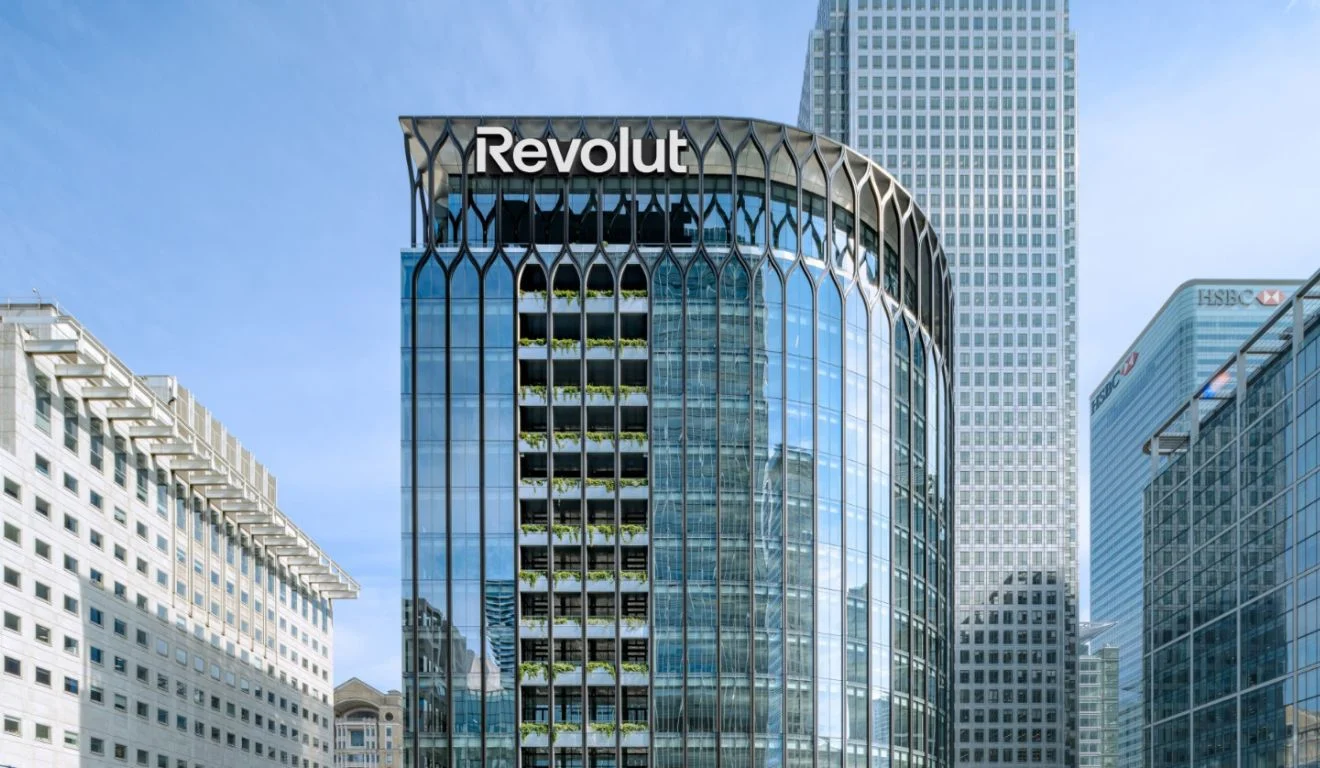
Confirmação divulgada nesta semana partiu da própria Revolut, apurada por veículos como TechCrunch e The Register. Na análise do incidente, a falha aparece tecnicamente como erro de processo, e não como invasão, em um cenário de vazamento de dados já confirmado pela fintech.
Por: Gabriela Gomes, C-Group Educação
O que aconteceu
A Revolut, que atende mais de 80 milhões de clientes em todo o mundo, confirmou ter entregue dados sensíveis de clientes a criminosos. A empresa reconheceu ter identificado um golpe sofisticado de falsificação de identidade externa, no qual um terceiro não autorizado usou um e-mail de um domínio legítimo de uma agência governamental para enviar pedidos fraudulentos de informação. Essa solicitação foi tratada internamente como um pedido legítimo, seguindo o rito padrão de atendimento às autoridades.
O detalhe mais preocupante não é técnico, é comportamental. Não houve invasão de sistemas, quebra de senha ou exploração de vulnerabilidade de software: alguém simplesmente fez uma solicitação a partir do domínio de e-mail real de uma agência governamental, e a Revolut respondeu entregando documentos de identidade, selfies de verificação, endereços residenciais e históricos completos de transações. O pedido passou pelos canais e checagens normais porque, tecnicamente, vinha de um endereço “confiável”, e é exatamente esse ponto que transforma o caso em um alerta para qualquer empresa que lide com dados sensíveis, não apenas para bancos digitais.
O que vazou
De acordo com as notificações enviadas aos clientes afetados, os dados expostos incluem nome completo, data de nascimento, cópias de passaporte e carteira de motorista, selfies de verificação facial, endereço residencial, e-mail, telefone e extratos de conta com histórico de transações; entre elas, transações em Bitcoin. É, na prática, o pacote completo de informações que uma instituição financeira reúne durante o processo de verificação de identidade de um cliente e que passou inteiro para as mãos erradas de uma só vez.
A Revolut confirmou o incidente no sábado (12), informando que um número limitado de clientes foi afetado e que já havia contatado diretamente cada um deles. Ainda assim, para quem foi atingido, a limitação numérica pouco importa diante da natureza dos dados expostos: diferentemente de uma senha, um passaporte ou uma selfie não podem simplesmente ser trocados depois que vazam.
A extorsão
O caso não parou na exposição inicial dos dados. Os responsáveis pelo ataque passaram a ameaçar divulgar cada vez mais informações, todos os dias, até que a Revolut pague pelo vazamento dos dados de seus clientes, exigindo um resgate de 10 mil bitcoins, hoje equivalente a mais de US$780 milhões. A Revolut não comentou publicamente o valor da exigência, mas o movimento de extorsão já é suficiente para mostrar que o vazamento não termina quando a notícia sai do noticiário: documentos, selfies e extratos financeiros continuam circulando e podem alimentar golpes de phishing personalizados, chantagem e fraudes de identidade por anos.
A lição por trás da manchete
O ponto central deste caso é incômodo para qualquer empresa que acredite estar protegida só porque investe em tecnologia: não foi uma falha técnica, foi uma falha de processo. Um pedido com aparência oficial, vindo de um domínio real, foi tratado como automaticamente legítimo, sem uma segunda camada de verificação humana capaz de questionar se aquela solicitação fazia sentido dentro do contexto esperado. É o tipo de falha que nenhum firewall detecta, porque o problema não está na porta de entrada do sistema, e sim na decisão de quem está do outro lado dela.
Isso levanta perguntas que toda organização deveria fazer para si mesma, começando por entender se a sua equipe realmente sabe verificar remetentes mesmo quando o domínio parece genuíno, se existe um protocolo formal para validar pedidos sensíveis vindos de terceiros, incluindo órgãos públicos, e se há um plano de ação estruturado para os primeiros 60 minutos após identificar um possível incidente. Se a resposta for “não sei” ou “não tenho certeza”, esse já é um sinal de alerta que merece atenção antes que um golpe semelhante aconteça.
Segurança também é estratégia de marca
O prejuízo de um incidente como esse não se mede apenas em valores de resgate ou multas regulatórias. Ele se mede em confiança, e confiança é, sem dúvida, o ativo mais difícil de reconstruir depois de abalado. Clientes que confiaram seus documentos, sua identidade e seu histórico financeiro a uma empresa esperam que esses dados fiquem protegidos não só de invasores, mas de golpes de engenharia social bem elaborados, que hoje representam um risco tão real quanto qualquer ataque cibernético tradicional.
Investir em segurança da informação, treinamento de equipes e planos de resposta a incidentes deixou de ser apenas uma pauta de TI: é uma decisão estratégica de negócio e de reputação.
Fontes: The Register, Help Net Security, TechCrunch e outros veículos especializados em cibersegurança que cobriram o caso Revolut (setembro de 2026).
Da leitura para a prática.
O diagnóstico é gratuito e leva quinze minutos. A gente olha o momento da sua empresa e diz qual caminho faz sentido.
Quero o diagnóstico gratuitoReceba antes de virar post.
Um e-mail por semana, com o que a gente aprendeu na sala e ainda não publicou.
Sem spam. Você sai quando quiser, em um clique.